Décider avec lucidité
Rendre visibles les risques, les options, les coûts et les responsabilités. Challenger les choix quand les objectifs se contredisent.
OpenCys aide les organisations à comprendre leurs risques, prendre des décisions éclairées, renforcer leurs capacités de défense et vérifier les progrès obtenus.
Notre conviction
Un programme de sécurité progresse lorsque les décisions sont traduites en actions, que les équipes savent les exécuter et que les contrôles peuvent être vérifiés.
Notre rôle est d’aider les dirigeants et les équipes à construire cette continuité : de la compréhension de l’activité aux protections opérationnelles, sans ignorer les arbitrages difficiles.
Rendre visibles les risques, les options, les coûts et les responsabilités. Challenger les choix quand les objectifs se contredisent.
Relier gouvernance, processus, compétences et technologie pour transformer une feuille de route en capacité réelle.
Définir les preuves attendues, tester les contrôles et rendre compte des limites et des risques résiduels.
Un parcours cohérent, jamais une recette unique
Chaque intervention commence par le contexte et les risques du client. Nous réutilisons des méthodes éprouvées, mais adaptons les solutions aux contraintes réelles.
Activités critiques, scénarios de risques, systèmes, acteurs, décisions déjà prises et capacités existantes.
Options de traitement, architecture, arbitrages, responsabilités, trajectoire et critères de réussite.
Mise en œuvre, coordination, accompagnement des équipes, résolution des blocages et gestion du changement.
Tests, preuves, efficacité constatée, écarts restants et décisions pour le cycle suivant.
Une méthode structurée, adaptée à chaque contexte
Une protection peut être en place sans couvrir le risque qui compte. Nous croisons les actifs à protéger avec les cinq fonctions de défense pour examiner les capacités manquantes, les dépendances et les contrôles à vérifier.
Pour chaque priorité : quel risque traite-t-on, qui porte l’action et quelle preuve permet d’en apprécier l’efficacité ? Cette lecture relie les choix d’architecture, les pratiques des équipes et les investissements à une trajectoire de défense concrète.
Une adaptation de la Cyber Defense Matrix de Sounil Yu. Les cellules illustrent des capacités à examiner ; elles ne constituent pas une évaluation de votre organisation.
Pour chaque capacité : technologie, processus, compétences et preuves d’efficacité.
Quatre modalités, un objectif commun
Un besoin peut commencer par un diagnostic, une transformation, un sujet technique ou un exercice de décision. Nos offres se complètent sans imposer un parcours identique à tous.
Vos investissements cyber produisent-ils la protection attendue ?
Une revue ciblée des risques prioritaires, des capacités de défense et de leur efficacité réelle.
Livrables : cartographie des écarts, contrôles à vérifier, décisions prioritaires et plan d’action argumenté.
Discuter de cette offreVotre stratégie existe, mais sa mise en œuvre rencontre des obstacles ?
Un accompagnement pour organiser les responsabilités, arbitrer, coordonner les équipes et faire progresser les capacités de défense.
Livrables : trajectoire de transformation, gouvernance d’exécution, suivi des décisions et indicateurs de progression.
Discuter de cette offreUn enjeu technique identifié exige une réponse adaptée ?
Appui d’architecture et d’ingénierie sur les contrôles critiques, relié au risque métier et aux objectifs de défense.
Livrables : architecture, options techniques, plan de mise en œuvre et critères de vérification.
Discuter de cette offreVos dirigeants et vos équipes sont-ils prêts à décider et agir ?
Séminaires, ateliers de décision et simulations pour éprouver la coordination, la préparation et les arbitrages en situation.
Livrables : enseignements de l’exercice, décisions, responsabilités et actions de préparation.
Discuter de cette offreDes expertises au service du plan
Identifier les risques à traiter, concevoir les protections et accompagner les équipes jusqu’à leur mise en œuvre. Nous mobilisons les expertises nécessaires à votre situation.
Repérer les points d’exposition, cloisonner les systèmes sensibles et renforcer les configurations pour limiter les possibilités d’intrusion et de propagation.
Définir qui peut accéder à quoi, maîtriser les comptes sensibles et retirer les droits devenus inutiles, de l’arrivée d’une personne à son départ.
Intégrer la sécurité dès la conception, examiner les parcours sensibles et corriger les faiblesses qui exposent les services et les données.
Évaluer les risques des usages de l’intelligence artificielle et des composants tiers. Protéger les données utilisées et maîtriser ce qui entre dans les logiciels livrés.
Relier les risques aux activités critiques, clarifier les responsabilités et arbitrer les investissements. Organiser une feuille de route que les équipes peuvent exécuter et suivre.
Vérifier que les signaux d’attaque peuvent être repérés et traités. Préparer les décisions de crise et éprouver la capacité à rétablir les activités essentielles.
Deux marchés, une exigence commune
Les environnements réglementaires, les niveaux de maturité et les modalités d’achat diffèrent. Nos interventions s’ajustent au contexte plutôt que de reproduire un modèle unique.
Pour les directions sécurité, IT et transformation qui doivent prioriser leurs risques, faire évoluer leurs architectures et démontrer l’efficacité des contrôles.
Pour les organisations engagées dans leur transformation numérique : séminaires de dirigeants, exercices, structuration de programmes et accompagnement technique contextualisé.
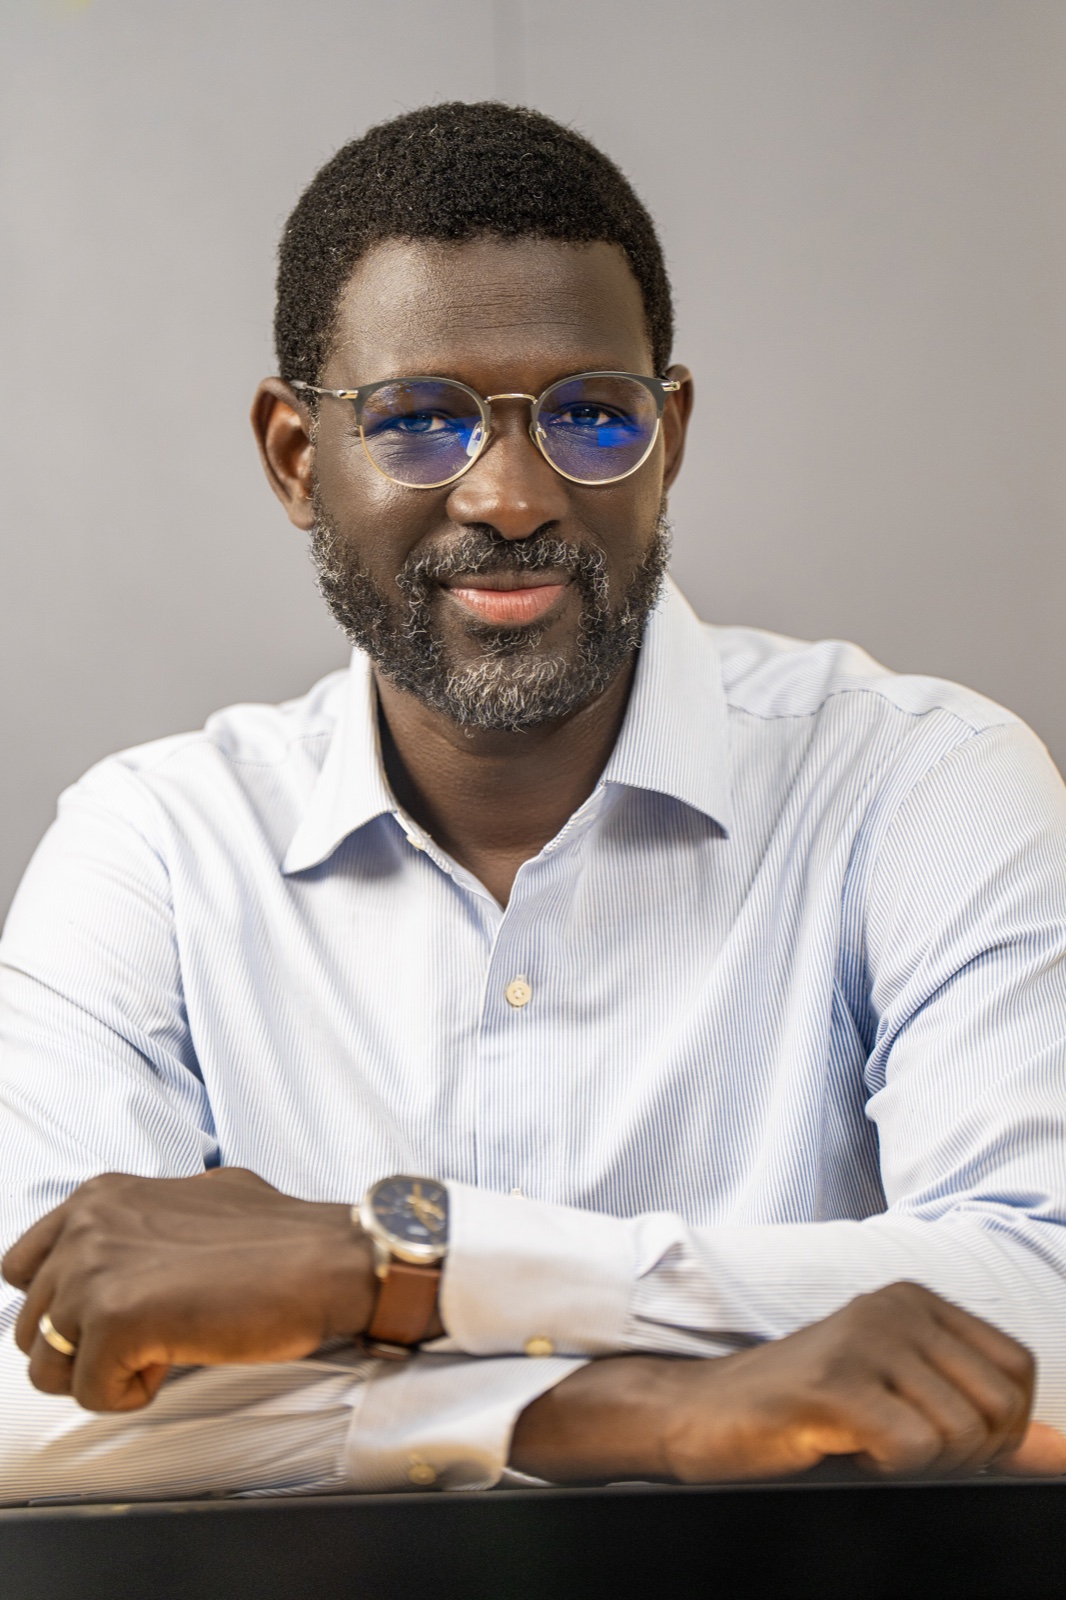
Le mot du fondateur
Je suis convaincu que la sécurité doit aider les organisations à avancer. Pourtant, elle reste souvent vécue comme un fardeau : des exigences difficiles à comprendre, des décisions qui se bloquent ou des protections complexes à exploiter. J’ai créé OpenCys pour réduire ces frictions et renforcer la capacité des organisations à concevoir, mettre en œuvre et faire fonctionner leur sécurité.
Cela commence par un partenariat entre les équipes sécurité, les métiers et leurs partenaires externes. La sécurité doit comprendre les contraintes des projets ; les décisions de risque doivent être prises avec les responsables concernés, en comprenant leurs conséquences et le rôle de chacun. Cette coopération a besoin d’une méthode et d’objectifs communs. Elle doit être encouragée et reconnue dans les résultats attendus de chacun, plutôt que dépendre uniquement des personnes autour de la table.
Notre exigence est de relier chaque intervention à un enjeu concret, une décision assumée et un résultat observable. Elle guide notre travail de conseil comme nos interventions d’architecture, d’ingénierie et de mise en œuvre. La peur d’un incident ou l’autorité d’une prescription ne suffisent pas à faire fonctionner une protection dans la durée : les équipes doivent en comprendre le sens et avoir les moyens d’agir. Nous choisissons les méthodes et les technologies pour leur pertinence dans le contexte du client. Moderne ne signifie pas toujours efficace.
Je tiens enfin à ce que notre travail laisse des capacités durables. Nous aidons nos clients à construire et à faire vivre l’identité de leur programme de sécurité : une mission comprise, des principes de décision partagés et des pratiques qui perdurent lorsque les équipes, prestataires ou fournisseurs changent. Des repères pour évoluer avec son environnement, sans repartir de zéro.
Moustapha DIAGO
Founder & CEO d’OpenCys
Les nouvelles d’OpenCys
Podcast · À venir
Une conversation avec Wolof Tech autour de la cybersécurité. Retrouvez bientôt l’épisode ici.
Le lien de l’épisode sera ajouté à sa publication.
Écouter l’épisode ↗Questions fréquentes
Un objectif défini dès le cadrage, associé à des observations ou des tests proportionnés au périmètre de la mission. Aucune méthode ne peut garantir l’absence d’incident.
Non. Nous pouvons intervenir directement sur une transformation, une architecture ou un exercice si le besoin est déjà établi. Nous clarifions d’abord le contexte et les responsabilités.
OpenCys accompagne des projets au Sénégal, en France et dans d’autres pays selon le besoin. Le périmètre, les modalités d’intervention et les obligations applicables sont précisés ensemble.
Passons du constat à l’action
Décrivez votre contexte, votre objectif ou la difficulté rencontrée. Nous commencerons par clarifier le besoin et le périmètre possible d’intervention.
contact@opencys.com ↗